Hola!! he aquí otro error que da como resultado una petada al puro estilo Windows... PC sin arracar.
Mira que hay veces que he apagado mal el portátil y bueno, es algo que nunca me había pasado, hasta hoy. Cómo arreglarlo, facil:
Arrancamos con nuestra distro USB/CD live como Arch.
Cargamos el módulo del kernel
modprobe dm-crypt
Ejecutamos
cryptsetup luksOpen /dev/sda5
crypt1
Escaneamos los volumenes LVM:
vgscan --mknodes
vgchange
-ay
Y le damos caña:
fsck /dev/mapper/xubuntu-root
Suerte!!

martes, 30 de abril de 2013


jueves, 14 de marzo de 2013
Cómo Liberar tu teléfono Orange
Hola! Desde hace un tiempo estábamos planteando la opción de unificar las comunicaciones de casa. Desde tiempo, usamos Jazztel como proveedor de ADSL y es la que más ventajas me aporta, buen rendimiento, anexo-M, buen soporte técnico (Le puedes decir al técnico que falla la autentificación radius y te entienden :D).

Tras recibir ofertas con información sobre contratos de móviles de voz y datos de Jazztel y hacer unos números, nos decidimos hacer la portabilidad de mi móvil a Jazztel, pero mi querido iPhone, era Orange...
Pues tan sencillo como llamar al telefono 2286 de Orange y pedir la liberación por IMEI (este se puede consultar en el propio telefono, o bien marcando *#06#). Si no tienes permanencia, no vas a tener ningún problema.
Pasados 4 días actualizé ITunes y el IOS a 6.1.2 con la antigua targeta, apagé el móvil y puse la Micro SIM de Jazztel y listos. Eso sí para que te funcione el 3G tienes que configurar las opciones de Datos de Telefonía Mobil, la APN jazzinternet
Pasados 4 días actualizé ITunes y el IOS a 6.1.2 con la antigua targeta, apagé el móvil y puse la Micro SIM de Jazztel y listos. Eso sí para que te funcione el 3G tienes que configurar las opciones de Datos de Telefonía Mobil, la APN jazzinternet
Saludos!!
martes, 5 de febrero de 2013
XenServer - Nagios check usando XAPI
Hola! Este es el nuevo checkeo para XenServer que he estado haciendo. Es basicamente diferentes petiociones que realiza el servidor nagios contra la XAPI directamente. Es decir que no hace falta tener nrpe en los hosts. Simplemente con visibilidad al puerto 80/433 el checkeo es capaz de funcionar.
Lo puedes descargar usando git en:
https://github.com/fsmsystems/nagios_checks
https://github.com/fsmsystems/nagios_checks/blob/master/check_xen.py
https://github.com/fsmsystems/nagios_checks/blob/master/check_xen.py

Por defecto, recomiendo poner el Master-Host en la definicion del servicio, pero no es mandatorio ya que el scrpt comprueba automáticamente si es el host master o no, y si no es master, se conecta al master. (obey your master, master!)
#!/usr/bin/python # WTFPL (Do What The Fuck You Want To Public License) # # DO WHAT THE FUCK YOU WANT TO PUBLIC LICENSE # Version 2, December 2004 # #Copyright (C) 2013 Ferran SerafiniDefinicón del comando# #Everyone is permitted to copy and distribute verbatim or modified #copies of this license document, and changing it is allowed as long #as the name is changed. # # DO WHAT THE FUCK YOU WANT TO PUBLIC LICENSE # TERMS AND CONDITIONS FOR COPYING, DISTRIBUTION AND MODIFICATION # # 0. You just DO WHAT THE FUCK YOU WANT TO. import sys, time import os import XenAPI ...
define command{
        command_name check_xen
        command_line $USER1$/check_xen.py $ARG1$ root $ARG2$ $ARG3$ $ARG4$ $ARG5$
        }
Utilizaremos el mismo command para definir 3 servicios, uno para monitorizar los Hosts del pool, otro para verificar que estos hosts estan conectados a la cabina y otro que verifica el espacio disponible en los SR
Definicion de los servicios
#Cluster Hosts
define service{
        use                             C-XEN_HW
        host_name                       SB-XENBOX
        service_description             SB-XENBOX-CLUSTER_HOSTS
        check_command                   check_xen!Master_Host!passwd!HOSTS!0!0
        }
#Cluster PBDs
define service{
        use                             C-XEN_HW
        host_name                       SB-XENBOX
        service_description             SB-XENBOX-CLUSTER_STORAGE_PBDs
        check_command                   check_xen!Master_Host!passwd!SR!0!0
        }
#Free Storage
define service{
        use                             C-XEN_HW
        host_name                       SB-XENBOX
        service_description             SB-XENBOX-SHARED_STORAGE_FREE
        check_command                   check_xen!Master_Host!passwd!DISK!95!98
        }
Y con esto ya tenemos un nuevo check para Nagios ;)
jueves, 3 de enero de 2013
DNS de Google hackeados?
Han hackeado los DNS de google?
whois google.com
Whois Server Version 2.0
Domain names in the .com and .net domains can now be registered
with many different competing registrars. Go to http://www.internic.net
for detailed information.
Server Name: GOOGLE.COM.ZZZZZZZZZZZZZZZZZZZZZZZZZZZ.LOVE.AND.TOLERANCE.THE-WONDERBOLTS.COM
IP Address: 50.62.130.9
Registrar: GODADDY.COM, LLC
Whois Server: whois.godaddy.com
Referral URL: http://registrar.godaddy.com
Server Name: GOOGLE.COM.ZZZZZZZZZZZZZZZZZZZZZZZZZZ.HAVENDATA.COM
IP Address: 50.23.75.44
Registrar: PDR LTD. D/B/A PUBLICDOMAINREGISTRY.COM
Whois Server: whois.PublicDomainRegistry.com
Referral URL: http://www.PublicDomainRegistry.com
Server Name: GOOGLE.COM.ZZZZZZZZZZZZZ.GET.ONE.MILLION.DOLLARS.AT.WWW.UNIMUNDI.COM
IP Address: 209.126.190.70
Registrar: PDR LTD. D/B/A PUBLICDOMAINREGISTRY.COM
Whois Server: whois.PublicDomainRegistry.com
Referral URL: http://www.PublicDomainRegistry.com
En realidad NO, es un TROLL. Nuestro amigo whois busca por todos los campos registrados en la base de datos, por lo tanto si en server name, ponemos cualquier chorrada, en las búsquedas aparecerá.
por ejemplo, pasa lo mismo con microsoft.com
Server Name: MICROSOFT.COM.ZZZOMBIED.AND.HACKED.BY.WWW.WEB-HACK.COM
IP Address: 217.107.217.167
Registrar: DOMAINCONTEXT, INC.
Whois Server: whois.domaincontext.com
Referral URL: http://www.domaincontext.com
Server Name: MICROSOFT.COM.ZZZ.IS.0WNED.AND.HAX0RED.BY.SUB7.NET
IP Address: 207.44.240.96
Registrar: TUCOWS.COM CO.
Whois Server: whois.tucows.com
Referral URL: http://domainhelp.opensrs.net
Server Name: MICROSOFT.COM.WILL.BE.SLAPPED.IN.THE.FACE.BY.MY.BLUE.VEINED.SPANNER.NET
IP Address: 216.127.80.46
Registrar: ASCIO TECHNOLOGIES, INC.
Whois Server: whois.ascio.com
Referral URL: http://www.ascio.com
lunes, 3 de diciembre de 2012
Chef Knife Proxy HTTP y XenServer 6.1
Hola! Este tip es para los que tienen en su red un proxy http y una máquina con knife que necesita usarlo para bajar ficheros desde sus repositorios. Por ejemplo a la hora de lanzar un bootstrap para un cliente:
knife bootstrap --bootstrap-proxy http://
Sigue leiendo si lo vas a instalar en un XenServer
knife bootstrap --bootstrap-proxy http://
Sigue leiendo si lo vas a instalar en un XenServer
XenServer + Chef
Si vas a instalar un cliente chef a un XenServer 6.1, que sepas de antemano que tendrás que instalar el bootstrap como lo he mostrado anteriormente ya que requiere que le pases el sistema operativo, en ese caso centos-5. Pero vayamos por partes.
- Necesitamos primero habilitar los repos de Centos (bajo tu responsabilidad). /etc/yum.repos.d/CentOS-Base.repo con activar el base ya hay suficiente. enabled=1
- Creamos la llamada vulgarmente "relación de confianza ssh"
entre el servidor chef y el servidor XenServer para el user root - Instalamos el cliente con:
knife bootstrap-d centos5-gems - Una vez finalizado el paso anterior, ejectuar: sudo mkdir -p /etc/chef
cd /etc/chef
knife configure client ./ - configuramos el client.rb
log_level :info
log_location STDOUT
chef_server_url 'http://chef-server:4000'
validation_client_name 'chef-validator' - Copiamos la clave RSA en validation.pem
- Lanzamos chef-client.
lunes, 29 de octubre de 2012
Extended VLAN(s) not allowed in current VTP mode
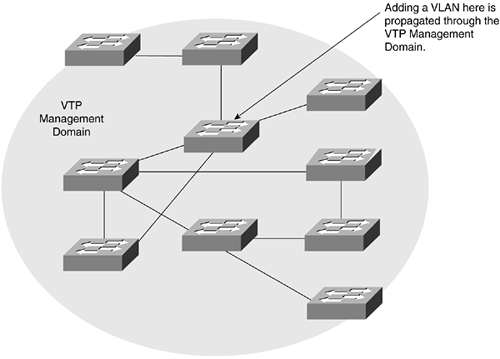
VTP (VLAN Trunking Protocol) es un protocolo de nivel 2 que se usa para configurar VLANs en hardware Cisco. Básicamente, permite administrar VLANs de forma centralizada. VTP soporta tres maneras de trabajar:
- Servidor: Modo por defecto (por ello el error al configurar VLANs por primera vez en el switch Extended VLAN(s) not allowed in current VTP mode). Sirve el dominio VTP
- Cliente: Se conecta al servidor VTP y recibe la configuración del dominio. Un reinicio del switch elimina toda la config.
- Transparente: No procesa actualizaciones del dominio VTP, trabaja a modo local solamente.
Para configurar el modo transparente ejecutamos:
configure terminal
vtp mode transparent
Más info:
sábado, 13 de octubre de 2012
Hackintosh Post - Dual Screen
Por fin he conseguido hacer funcionar las dos pantallas en Lion. Algo tan sencillo como un update de software para poder tener las dos pantallas extendidas.

Lo único necesario es actualizar Lion hasta la versión 10.7.5 y reconfigurar los .ktext si has modificado alguno. En mi caso simplemente tengo que eliminar AppleHDA ya que uso VoodooHDA Si estan los dos entra en conflicto y se proboca un kernel panic. Se arragle entrando en modo Single User y haciendo un rm de AppleHDA dentro de /System/Library/Extensions.
Saludos
domingo, 7 de octubre de 2012
Mac OSX Lion boot grup.cfg
Hola! Si has probado de instalar Mac OSX Lion en tu PC, es posible que tengas problemas con grub2 a la hora de hacer un update. En mi caso, el grub.cfg que se genera automáticamente, no me permite arrancar correctamente el "Chamaleon". Para ello añado la siguiente línea en /boot/grub/grub.cfg
menuentry "MacOS X " {
insmod hfsplus
set root='(hd0,gpt2)'
multiboot /boot
}
insmod hfsplus
set root='(hd0,gpt2)'
multiboot /boot
}
Simplemnte hay que modificar la partición root en función de la partición donde tengas instalado Mac OSX Lion. En mi caso hd0,gpt2
Saludos
Suscribirse a:
Entradas (Atom)